
Die Geschäftsleitung unterschreibt Kundenverträge. Das ist ihre Aufgabe, und daran ändert auch NIS2 nichts. Betroffen sind dabei längst nicht nur NIS2-regulierte Unternehmen selbst, sondern auch ihre Zulieferer und Dienstleister in der Lieferkette, die entsprechende Sicherheitszusagen vertraglich zugesichert bekommen.
Die eigentliche Frage ist eine andere: Kann die Geschäftsleitung sich darauf verlassen, dass das, was sie unterschreibt, auch stimmt? Verträge enthalten heute regelmäßig Sicherheitszusagen, etwa im Auftragsverarbeitungsvertrag nach DSGVO oder in NIS2-bezogenen Sicherheitsanhängen. Gibt es wirklich jemanden im Unternehmen, der diese Zusagen vor Unterschrift geprüft hat? Der sie dokumentiert hat? Der sich während der gesamten Vertragslaufzeit weiter darum kümmert? Und der die Leitung informiert, wenn etwas nicht mehr stimmt, und zwar rechtzeitig genug, um zu reagieren?
Hinweis: Dieser Beitrag ersetzt keine Rechtsberatung im Einzelfall.
Kurz zusammengefasst: Auch ohne direkte NIS2-Regulierung übernimmt die Geschäftsleitung mit Sicherheitszusagen in Auftragsverarbeitungsverträgen oder NIS2-Anhängen eine rechtsverbindliche Erklärung. Fehlt eine laufende Kontrolle während der Vertragslaufzeit, kann eine ursprünglich zutreffende Zusage unbemerkt falsch werden, mit Folgen für die persönliche D&O-Haftung und den Schutz durch die Cyberversicherung.
Wie aus einer Sicherheitszusage eine Haftungsfalle wird
Der Mechanismus ist selten böswillig, meist ist er strukturell bedingt. Verträge laufen oft mehrere Jahre; Systeme, Dienstleister und Prozesse ändern sich in dieser Zeit. Eine Zusage, die bei Unterschrift zutraf, muss Monate oder Jahre später nicht mehr stimmen. Ohne laufende Kontrolle bemerkt das niemand, auch die Geschäftsleitung nicht.
| Thema | Worum es geht | Warum es gefährlich wird |
|---|---|---|
| Sicherheitszusagen ohne fachliche Prüfung | Auftragsverarbeitungsverträge und NIS2-Anhänge werden oft ohne echten Abgleich mit dem tatsächlichen Stand im Unternehmen unterschrieben. | Eine falsche Zusage bleibt eine rechtsverbindliche Erklärung der Geschäftsleitung, unabhängig davon, wer sie geprüft hat oder eben nicht. |
| Fehlende laufende Kontrolle | Die Prüfung endet meist mit der Unterschrift, obwohl der Vertrag Jahre läuft. | Abweichungen zwischen Zusage und Realität entstehen schleichend und bleiben oft jahrelang unentdeckt. |
| Keine Rückmeldung an die Leitung | Es gibt häufig keinen Prozess, der die Geschäftsleitung informiert, wenn eine Zusage nicht mehr zutrifft. | Die Leitung kann nur reagieren, wenn sie überhaupt erfährt, dass ein Problem besteht. |
Merksatz: Die Geschäftsleitung unterschreibt nicht leichtfertig, sondern in gutem Glauben. Die entscheidende Frage ist, ob es im Unternehmen jemanden gibt, der diesen guten Glauben während der gesamten Vertragslaufzeit rechtfertigt: durch Prüfung, Dokumentation, Beobachtung und rechtzeitige Meldung.
Warum D&O- und Cyberversicherung genau hier oft nicht greifen
Die Geschäftsleitung verlässt sich in der Regel darauf, dass die D&O-Versicherung im Schadensfall einspringt, und das Unternehmen darauf, dass eine Cyberversicherung den eigentlichen Schaden abdeckt. Bei genau diesem Szenario, einer Zusage, die zutraf und später nicht mehr überwacht wurde, ist beides keineswegs sicher, wenn auch aus unterschiedlichen Gründen: Die D&O-Police betrifft die persönliche Haftung der Organe, die Cyberversicherung den Schaden des Unternehmens selbst.
| Thema | Worum es geht | Was zu prüfen ist |
|---|---|---|
| Cyber- und Compliance-Ausschlüsse in der D&O | Viele D&O-Policen schließen Schäden aus Cybervorfällen oder Compliance-Verstößen ganz oder teilweise aus. | Police konkret daraufhin prüfen lassen, ob NIS2-bezogene Vertragsverletzungen mitversichert sind. |
| Vorwurf der groben Fahrlässigkeit | Fehlt eine laufende Kontrolle nachweislich, kann das als grob fahrlässiges Organisationsverschulden gewertet werden. | Klären, wie die D&O-Police mit grober Fahrlässigkeit umgeht. Oft folgt eine Leistungskürzung oder ein Leistungsausschluss. |
| Sicherheitsmaßnahmen als Bedingung der Cyberversicherung | Cyberpolicen setzen die tatsächliche, fortlaufende Umsetzung bestimmter Maßnahmen oft als Voraussetzung für Versicherungsschutz voraus, nicht nur als Zustand bei Vertragsschluss. | Prüfen, ob die Kunden vertraglich zugesagten Maßnahmen dauerhaft mit den gegenüber dem Cyberversicherer erklärten Maßnahmen übereinstimmen. |
Merksatz: Eine D&O-Versicherung honoriert sorgfältiges Handeln, sie ersetzt es nicht. Eine Cyberversicherung honoriert tatsächlich und dauerhaft umgesetzte Sicherheit, nicht eine Zusage, die nur am Tag der Unterschrift stimmte.
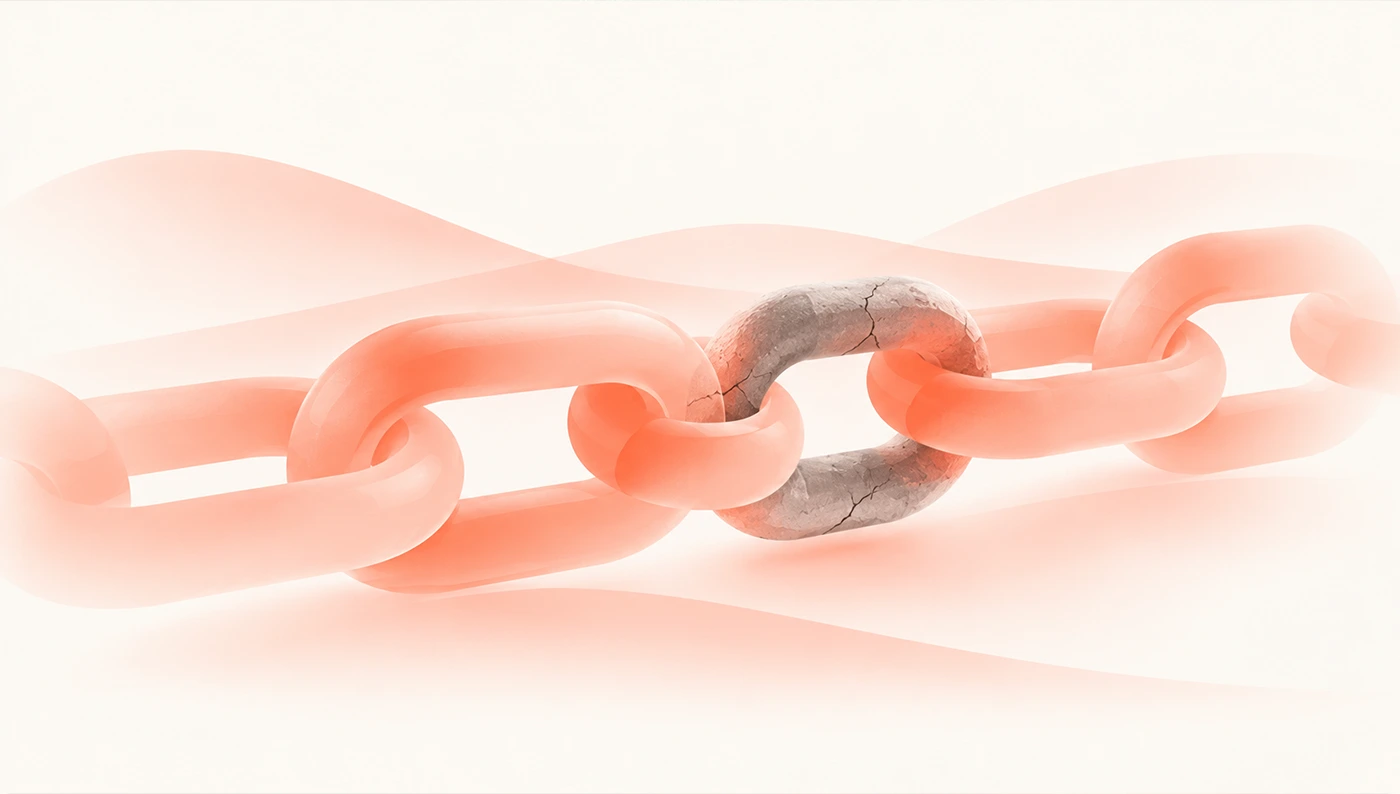
Die Kette der Gefahr auf einen Blick
| Schritt | Was passiert | Folge |
|---|---|---|
| 1 | Sicherheitszusage wird von der Leitung in gutem Glauben unterschrieben | Rechtsverbindliche Erklärung ab sofort |
| 2 | Niemand ist dauerhaft dafür zuständig, die Zusage während der Laufzeit zu überwachen | Realität und Zusage können unbemerkt auseinanderlaufen |
| 3 | Systeme oder Prozesse ändern sich, ohne dass die Leitung informiert wird | Die Zusage stimmt nicht mehr, aber niemand weiß es |
| 4 | Sicherheitsvorfall tritt ein, Kunde prüft den tatsächlichen Zustand | Abweichung zwischen Zusage und Realität wird sichtbar |
| 5 | D&O- und Cyberversicherung werden in Anspruch genommen | Leistungskürzung oder -ablehnung, weil laufende Sorgfalt nicht nachweisbar ist |
Vom Einzelfall zum Muster: wenn es nicht bei einem Vertrag bleibt
Der Mechanismus oben beschreibt einen Vertrag. Das eigentliche Risiko entsteht, wenn er sich vervielfacht: Wer heute zehn, zwanzig oder fünfzig Kundenverträge mit Sicherheitszusagen hat, kann nicht jede einzeln im Kopf behalten. Ohne zentrale Übersicht weiß niemand mehr, welche Zusage gegenüber welchem Kunden gilt, wann sie zuletzt geprüft wurde und ob sie noch aktuell ist.
Dasselbe Muster, bei dem eine Zusage einmal erklärt und danach nicht mehr systematisch verfolgt wird, zeigt sich typischerweise auch bei:
- Zertifizierungs- oder Compliance-Aussagen, die einmal erklärt, aber nie erneut überprüft werden.
- Sub-Unternehmer- und Dienstleisterverträgen, deren Einhaltung nach Vertragsschluss niemand mehr verfolgt.
- Mehreren Kunden mit ähnlichen, aber nicht identischen Sicherheitsanforderungen, ohne dass eine zentrale Stelle den Überblick behält, wer was zugesagt bekommen hat.
Genau hier setzen wir als Beratung an: Wir bauen die Strukturen auf, die diese laufende Kontrolle systematisch leisten (klare Zuständigkeiten, zentrale Dokumentation, Meldewege), und befähigen die richtigen Mitarbeitenden in Ihrem Unternehmen, diese Strukturen eigenständig zu betreiben, statt eine einmalige Prüfung zu liefern und Sie danach wieder allein zu lassen.
Eine Zusage ist nur so verlässlich wie ihre laufende Kontrolle
Wir bauen die Strukturen dafür gemeinsam mit Ihrem Team auf.
Prüfen Sie sich selbst
- Wissen wir sicher, dass unsere Sicherheitszusagen in Auftragsverarbeitungsverträgen oder NIS2-Anhängen heute noch zutreffen, oder wissen wir nur, dass sie es bei Unterschrift taten?
- Gibt es jemanden im Unternehmen, der diese Zusagen während der gesamten Vertragslaufzeit im Blick behält, oder endet die Prüfung mit der Unterschrift?
- Würden wir überhaupt bemerken, wenn ein zugesagter Sicherheitsstandard im Laufe der Zeit wegfällt oder sich ändert?
- Erfährt die Geschäftsleitung zuverlässig davon, wenn eine Zusage nicht mehr eingehalten wird, oder nur zufällig?
- Können wir im Streitfall belegen, dass wir laufend geprüft haben und nicht nur einmalig bei Vertragsschluss?
Fahrplan: Wann Sie womit beginnen sollten
- Sofort: Bestehende Auftragsverarbeitungsverträge und NIS2-Sicherheitsanhänge sichten und klären, wer aktuell (wenn überhaupt) für deren Prüfung zuständig ist.
- Innerhalb von 4 Wochen: Verantwortlichkeit für die laufende Kontrolle benennen, nicht nur für die einmalige Prüfung bei Unterschrift.
- Innerhalb von 3 Monaten: Internen Prozess aufbauen, der Zusagen während der Vertragslaufzeit überwacht, Abweichungen dokumentiert und an die Leitung meldet; zuständige Mitarbeitende entsprechend befähigen.
- Innerhalb von 6 Monaten: D&O-Police und Cyberversicherung gezielt darauf prüfen lassen, ob laufende Sorgfalt versichert ist und nicht nur der Zustand bei Vertragsschluss.
- Laufend: Reporting an die Geschäftsleitung etablieren, sodass Abweichungen nicht zufällig, sondern strukturiert gemeldet werden.
Häufige Fragen zu Geschäftsführerhaftung, NIS2 und Versicherungsschutz
NIS2-regulierte Unternehmen müssen die Sicherheit ihrer gesamten Lieferkette gewährleisten und geben diese Anforderung über Verträge an Zulieferer und Dienstleister weiter. Wer als Zulieferer Zugriff auf Systeme oder Daten eines regulierten Kunden hat, bekommt entsprechende Sicherheitszusagen häufig vertraglich auferlegt, unabhängig von der eigenen NIS2-Betroffenheit.
Das hängt von der jeweiligen Police ab. Viele D&O-Verträge enthalten Ausschlüsse oder Einschränkungen für Cyber- und Compliance-Sachverhalte sowie für grob fahrlässiges Organverhalten. Eine pauschale Zusage gibt es nicht, die Police muss im Einzelfall geprüft werden.
Eine einmalige Prüfung bei Vertragsschluss reicht bei mehrjährigen Verträgen nicht aus. Sinnvoll ist eine laufende, in klaren Verantwortlichkeiten verankerte Kontrolle, die Abweichungen erkennt und an die Geschäftsleitung meldet.
Wo steht Ihr Unternehmen heute?
Die gefährlichste Zusage ist nicht die falsch formulierte, sondern die, die niemand mehr im Blick hat, nachdem die Tinte trocken ist. Die Frage ist nicht, ob Ihre Geschäftsleitung sorgfältig unterschreibt, sondern ob im Unternehmen jemand dafür sorgt, dass das, was einmal stimmte, auch weiterhin stimmt.
Lassen Sie uns in einem kostenfreien Erstgespräch klären, ob diese Strukturen bei Ihnen bereits bestehen und wie wir sie gemeinsam mit Ihren Mitarbeitenden aufbauen können.